
- Unternehmen
- Privatkunden & Partner
- Geschäftspartner
Umfassende Expertise für mittelständische Unternehmen jeder Größe und Ausrichtung

Versicherungslösungen fürKooperationspartner - bei Chubb - Mit uns als Kooperationspartner gibt es nur Gewinner.
Bieten Sie im Rahmen Ihrer Geschäftstätigkeit Ihrer Kundschaft den passenden Versicherungsschutz - "the Insurance for the New Possible".
Die nahtlose, sichere und skalierbare Engine hinter neuen Möglichkeiten für Ihr Unternehmen und Ihre Kunden.
Reiseversicherung leicht gemacht
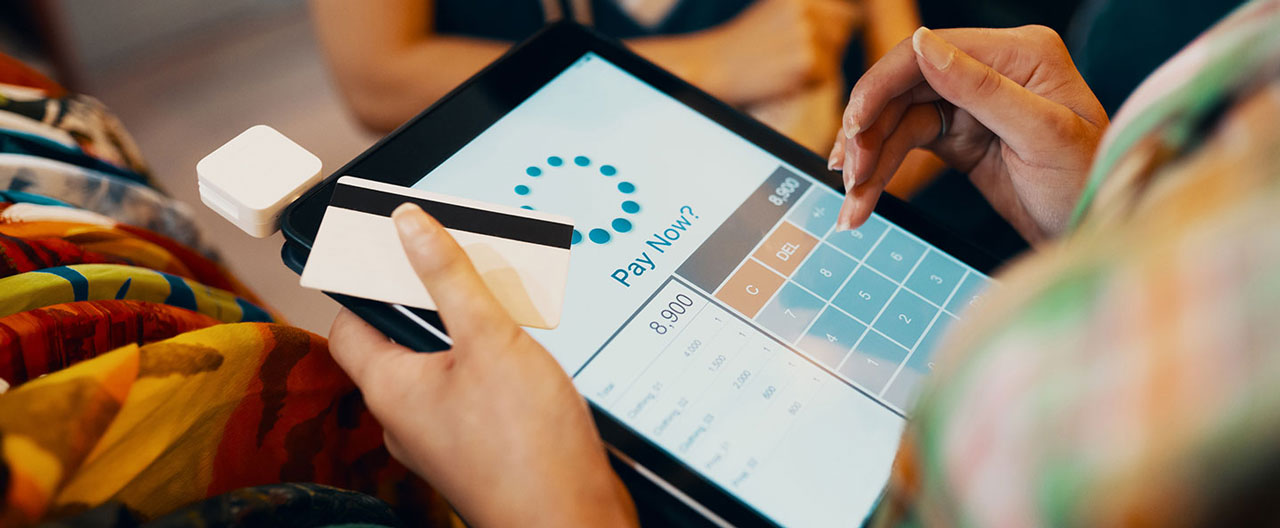
Mit Hilfe der digitalen Technologien von heute können Einzelhandelsunternehmen die Effizienz ihres Ladenmanagements erhöhen und online mit Kunden auf der ganzen Welt in Kontakt treten. Aber dieselben Technologien können Einzelhändler auch anfällig für Cyberrisiken machen - Risiken, die die allgemeine Gesundheit ihrer Marke und ihres Unternehmens nachhaltig beschädigen können.
Während Computersysteme in Geschäften und verbraucherorientierte Webseiten ein Segen für Einzelhändler und ihre Kunden sind, machen die Daten, die sie erfassen und pflegen - Kreditkartennummern, persönliche Anschriften und andere Arten von sensiblen Informationen -, sie zu einem Ziel für Cyberkriminalität.
Aus diesen zunehmenden, immer ausgefeilteren Cyberrisiken entstehen Verpflichtungen – zum Schutz der Privatsphäre Ihrer Kunden und um mit einer Vielzahl globaler und lokaler Vorschriften für diese Verpflichtungen Schritt zu halten.
Trotz bester Absichten eines Einzelhandelsunternehmens kann es Cyberangriffe geben. Im Folgenden erhalten Sie wichtige Informationen zur Cyberkriminalität - und Tipps, wie Einzelhändler dieses Risiko mindern können.
Gefahren für die Datensicherheit im Einzelhandel
Für Cyberkriminelle sind Daten eine Geldmaschine. Hacker nutzen Schwachstellen, um Zugang zu einem System zu erhalten, indem sie Methoden und Software verwenden, die sich ständig verändern und immer ausgefeilter werden. Die nachstehenden Begriffe sollten Einzelhändler kennen:
- Phishing - Eines der einfachsten und häufigsten Cyberverbrechen, bei dem ein Mitarbeiter auf eine unechte E-Mail klickt. Dadurch wird ein Schadprogramm (Malware) aktiv und ermöglicht böswilligen Akteuren den Zugriff auf die Systeme des Unternehmens.
- Distributed Denial of Service (DDoS) Angriff — Diese Angriffe überladen unter Verwendung von Malware die Webseite eines Einzelhändlers und fahren sie herunter, um Zugriff auf das System und seine Daten zu erhalten.
- Ransomware - Programm, welches das System herunterfährt und in „Geiselhaft“ nimmt. Der Cyberkriminelle verlangt dann Lösegeld (in der Regel in nicht rückverfolgbarer Kryptowährung) im Austausch für die Bereitstellung eines Schlüssels, um das System „freizugeben“.
Allen gemeinsam ist, dass sie Geschäftsabläufe stören und den Einzelhandel mehrere hunderttausend Dollar an entgangenen Einnahmen, Gerichtskosten, Bußgeldern und Reparaturkosten kosten können. Reparaturen erfordern in der Regel nicht nur technische und finanzielle Experten, sondern auch PR-Profis wegen der potenziellen Schäden an Kundenvertrauen und Markentreue. Insgesamt können die Bereitstellung der Mittel und der Aufwand ausreichen, um ein Einzelhandelsunternehmen ernsthaft zu gefährden oder gar zu schließen.
Weitere wichtige Cyber-Sicherheitsvorgaben finden Sie unter Wichtige Cyber-Sicherheitsvorgaben.
Beratung zum Risikomanagement im Bereich Cybersicherheit für Einzelhändler
Natürlich ist die beste Verteidigung gegen Cyberkriminalität die Offensive. Nachfolgend erhalten Sie einige Tipps, um sich vor dieser stets präsenten und wachsenden Bedrohung zu schützen:
- Verwalten Sie Ihre Daten sorgfältig
Create a data map and a data retention policy that allow employees to understand what data your organization collects and maintains, how long it should be kept, etc. This is crucial information for risk assessment and, in the event of a breach, a critical part of a cyber response plan.
- Sichern Sie Ihr Netzwerk
Sie sind verpflichtet, Abwehrmaßnahmen zu ergreifen, um Ihre Handelssysteme und die persönlichen und finanziellen Informationen Ihrer Kunden zu schützen. Zu den Datensicherungsmaßnahmen gehören die Installation einer Zwei-Faktor-Authentifizierung für Mitarbeiter und Kunden, die Verwendung von Chipkartentechnologie und die Verwendung einer durchgängigen Verschlüsselung.
- Verstehen Sie die regulatorische Landschaft
Die regulatorische Belastung für Einzelhändler kann komplex sein und hängt stark von den Produkten, den physischen Standorten eines Unternehmens und dem Standort seiner Kunden ab. Weltweit ändern sich die Vorschriften so schnell wie die Cyberbedrohungen. Das Verstehen der spezifischen Gesetze und Vorschriften, denen Ihr Betrieb unterliegt, ist entscheidend für die Gewährleistung der Compliance und die Vermeidung von Sanktionen oder Bußgeldern.
- Wählen Sie Ihre Vertriebspartner sorgfältig aus
Die Auslagerung eines Teils Ihres Betriebs lagert Ihre Haftung nicht unbedingt aus. Wenn seitens Ihrer Anbieter ein Risiko besteht, kann auch für Sie ein Risiko bestehen, so dass Sie letztendlich für Verluste haften. Daher ist es wichtig, Partner zu wählen, die starke Cyber-Wachsamkeit demonstrieren und in eine umfassende Cyber-Versicherung investieren.
- Schulen Sie Ihre Mitarbeiter
Die meisten Cyberverstöße im Einzelhandel haben interne Ursachen. Schlechte Cyberhygiene der Mitarbeiter – wie das Wiederholen von Passwörtern, unbedachter Umgang mit E-Mails und die Nichtverwendung eines sicheren Internets – ist eine häufige Ursache. Schriftliche und umgesetzte Cybersicherheitsstrategien und regelmäßige Mitarbeiterschulungen können dieses Risiko erheblich verringern.
- Bereiten Sie einen Cyber-Reaktionsplan und ein Team vor
Im Ernstfall kann das Wissen um die verfügbaren Ressourcen den Unterschied zwischen schneller und effizienter Reaktion und verlorenen Arbeitstagen und entgangenen Gewinnen bedeuten. Das Reaktionsteam kann sowohl intern als auch extern tätig sein – IT-Mitarbeiter, Risikomanager, Cyber-Response-Berater, forensischer Buchhalter, Versicherer, PR-Krisenteam usw.
- Investieren Sie mit einem kompetenten Partner in Cyber-Versicherungen
AEin weltweit tätiges Versicherungsunternehmen mit Fachwissen in den Bereichen Einzelhandel und Cybersicherheit kann Ihnen helfen, Ihre Risiken zu beurteilen und zu steuern, eine an Ihr Unternehmen angepasste Police zu erstellen, lokale Vorschriften zu verstehen, Ressourcen bereitzustellen, um Ihre Mitarbeiter zu schulen, Sie mit Experten für Cyberreaktionen und -wiedergutmachung in Verbindung zu bringen – und natürlich alle Geschäftsverluste oder -kosten zu mindern.
Erfahren Sie mehr über die Retail- und Cyber-Kompetenzen und -Ressourcen von Chubb.
Einblicke und Expertise

Was ist eine eingebettete Versicherung?
Verbesserung der Cybersicherheit für kleine Unternehmen
Vier Faktoren, die beeinflussen, wie viel Sie für eine Unternehmensversicherung zahlen

Vier Argumente für eine Reiseversicherung
Diese Inhalte dienen ausschließlich der allgemeinen Information. Es handelt sich dabei nicht um eine persönliche Beratung oder Empfehlung für Privatpersonen oder Unternehmen hinsichtlich eines Produkts oder einer Leistung. Die exakten Deckungsbedingungen entnehmen Sie bitte den Versicherungsunterlagen.